Commencer par sécuriser les usages qui comptent
Un compte bloqué, un fichier perdu ou un message frauduleux suffit à compliquer une journée d’études ou de travail. La sécurité informatique pour débutants ne consiste pas à tout connaître des réseaux, mais à réduire les risques les plus fréquents avec quelques habitudes faciles à vérifier. Cette démarche constitue aussi une première étape vers des compétences plus techniques, notamment dans les métiers qui testent les protections numériques.
Dans la vie étudiante comme en entreprise, le besoin est souvent très concret : protéger ses accès, reconnaître une tentative de fraude et conserver ses documents importants. Cette base peut donner envie d’aller plus loin en découvrant comment devenir hacker éthique, une voie qui consiste à comprendre les méthodes d’attaque pour renforcer les défenses. Le rapprochement se fait naturellement lorsque l’on cherche à transformer de bons réflexes quotidiens en véritable méthode d’analyse.
Les risques les plus fréquents pour un débutant
Sur le terrain, les incidents ne viennent pas toujours d’une attaque sophistiquée. Ils commencent souvent par un mot de passe réutilisé, une pièce jointe ouverte trop vite, une mise à jour repoussée ou une sauvegarde absente. Ces situations ont un point commun : elles exploitent une habitude pratique plutôt qu’une faiblesse technique exceptionnelle.
Le phishing reste un exemple très parlant. Un courriel peut imiter une banque, une plateforme de formation, un service de livraison ou un collègue. Le message cherche généralement à provoquer une action immédiate, comme cliquer sur un lien, transmettre un code ou ouvrir un document. La présence du logo d’une organisation ne prouve rien. Il faut vérifier l’adresse réelle de l’expéditeur, le domaine du lien et le contexte de la demande.
Une autre source de risque concerne les comptes utilisés sur plusieurs services. Si un mot de passe est récupéré après une fuite de données sur un site, il peut être essayé automatiquement sur une messagerie, un espace de stockage ou un compte professionnel. Une seule réutilisation suffit donc à transformer un incident limité en problème plus large.
Mettre les comptes à l’abri
Utiliser un mot de passe différent pour chaque service
Un bon mot de passe n’a pas besoin d’être mémorisé s’il est confié à un gestionnaire reconnu. L’objectif prioritaire est de créer une combinaison unique pour chaque compte sensible. Pour les rares accès conservés en mémoire, une phrase de passe longue, composée de plusieurs mots sans lien évident, offre une meilleure base qu’un mot court complété par un simple chiffre.
La messagerie principale mérite une attention particulière, car elle sert souvent à réinitialiser les autres comptes. Il faut lui attribuer un mot de passe unique, activer la double authentification et vérifier les options de récupération. Une adresse secondaire encore accessible et un numéro de téléphone à jour peuvent faire gagner un temps précieux en cas de perte d’accès.
Activer la double authentification
La double authentification ajoute une seconde preuve après le mot de passe. Selon le service, cette preuve peut prendre la forme d’une application dédiée, d’une clé de sécurité ou d’un code envoyé par téléphone. Une application d’authentification ou une clé physique apporte généralement une protection plus solide contre les faux sites que le seul envoi d’un code par SMS.
Après l’activation, il faut enregistrer les codes de récupération dans un endroit sûr, distinct du téléphone utilisé chaque jour. Cette étape est souvent oubliée. Elle permet pourtant de retrouver son compte si le smartphone est perdu, réinitialisé ou remplacé.
Reconnaître un message frauduleux
Une méthode simple consiste à séparer le contenu du message de l’action demandée. Une demande urgente de paiement, de connexion ou de transmission d’un code doit être vérifiée par un autre canal. Pour un collègue, un appel ou une nouvelle conversation permet de confirmer la demande. Pour une banque ou une administration, il vaut mieux ouvrir soi-même l’application officielle ou saisir l’adresse connue dans le navigateur.
Les fautes d’orthographe ne sont plus un critère suffisant. Certains faux messages sont très bien rédigés, tandis que des communications légitimes peuvent contenir une erreur. Les indices les plus utiles sont l’adresse complète de l’expéditeur, le nom de domaine après le symbole « @ », le lien réel affiché au survol et la cohérence entre la demande et les habitudes de l’organisation.
Sur un téléphone, le lien peut être vérifié en maintenant le doigt dessus pour afficher sa destination sans l’ouvrir. Sur ordinateur, le survol du lien révèle également l’adresse cible. Si celle-ci contient un nom inhabituel, une série de caractères incohérents ou un domaine qui imite une marque, mieux vaut fermer le message et passer par le site officiel.
Maintenir ses appareils en état
Les mises à jour corrigent des défauts qui peuvent être exploités par des programmes malveillants. Le système d’exploitation, le navigateur, les applications de visioconférence et les extensions doivent donc être actualisés régulièrement. Activer les mises à jour automatiques réduit le risque d’oublier une correction essentielle, surtout sur un ordinateur utilisé pour les études ou le travail.
Un antivirus intégré et correctement mis à jour apporte une première couche de détection. Il ne remplace pas les bons réflexes : télécharger les logiciels depuis leur source officielle, limiter les extensions du navigateur et supprimer les programmes inutilisés. Les versions piratées ou les installateurs proposés sur des sites inconnus peuvent contenir des modifications invisibles à l’installation.
Les droits accordés aux applications méritent aussi un contrôle périodique. Une application de lampe n’a pas besoin d’accéder aux contacts, au microphone ou aux fichiers. Sur un ordinateur, un compte utilisateur standard est préférable au compte administrateur pour les tâches courantes, car il limite les changements réalisés par erreur ou par un programme indésirable.
Protéger ses fichiers avec une vraie sauvegarde
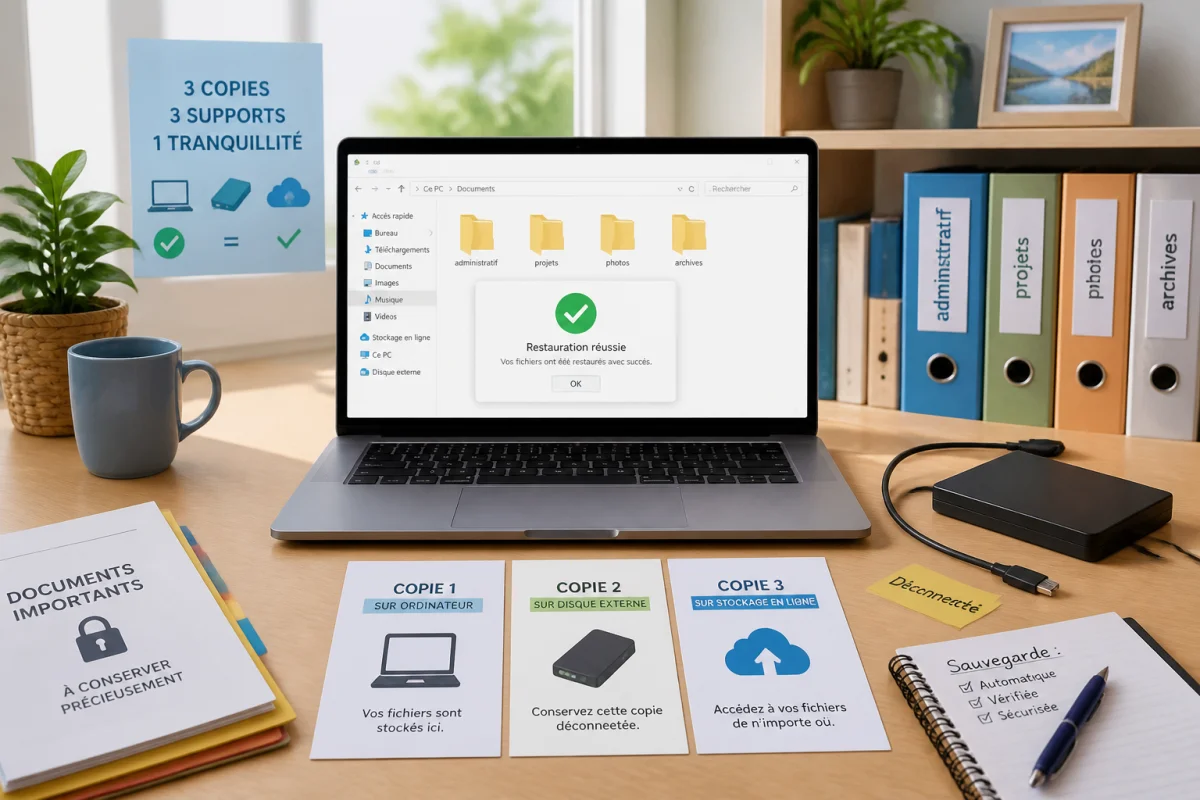
Une sauvegarde fiable ne se limite pas à conserver un document dans un autre dossier du même ordinateur. Si le disque tombe en panne ou si un logiciel malveillant chiffre les fichiers, les deux copies peuvent disparaître ensemble. Une approche pratique consiste à conserver les documents sur l’ordinateur, une copie synchronisée ou stockée en ligne, et une autre copie déconnectée régulièrement.
Les fichiers les plus sensibles peuvent être classés par priorité : documents administratifs, travaux en cours, photos, projets professionnels et archives. Cette organisation rend la sauvegarde plus rapide et facilite la récupération. Une sauvegarde n’est utile que si elle peut être restaurée, alors un test ponctuel sur quelques fichiers permet de vérifier que le dispositif fonctionne réellement.
Se connecter sans exposer ses données
Un réseau Wi-Fi public peut être pratique dans une gare, une bibliothèque ou un café, mais il ne faut pas y effectuer n’importe quelle opération. Les sites utilisant HTTPS chiffrent les échanges entre le navigateur et le service, sans pour autant rendre prudent un appareil infecté ou un faux point d’accès. Pour une opération bancaire ou l’accès à des données professionnelles, la connexion mobile personnelle constitue souvent une solution simple.
À domicile, le mot de passe du Wi-Fi doit être différent de celui de l’interface d’administration de la box. Le nom et le mot de passe d’origine peuvent être modifiés, et le firmware de l’équipement doit rester à jour lorsque le fournisseur propose une correction. Ces réglages prennent peu de temps et évitent de laisser l’ensemble du réseau reposer sur des paramètres par défaut.
Réagir correctement après une erreur
Cliquer sur un lien suspect ne signifie pas automatiquement que toutes les données sont compromises. La réaction doit rester méthodique. Il faut fermer la page, ne pas saisir d’informations supplémentaires, lancer une analyse de sécurité, changer le mot de passe depuis un appareil sûr si des identifiants ont été communiqués et surveiller les connexions inhabituelles.
Si un compte professionnel est concerné, le signalement rapide au service informatique permet de révoquer des sessions, réinitialiser des accès et vérifier les journaux de connexion. Dans un cadre étudiant, prévenir l’établissement peut également aider à protéger d’autres utilisateurs exposés au même message. Conserver le courriel ou une capture d’écran, sans le transférer à d’autres personnes, facilite l’analyse.
Une erreur devient ainsi une occasion d’améliorer la procédure. Après chaque incident, il est utile de noter ce qui s’est passé, le compte concerné, l’action réalisée et le réglage qui aurait pu empêcher le problème. Cette trace transforme une réaction improvisée en routine de sécurité.
Construire une routine simple et durable
La sécurité progresse mieux avec un rendez-vous régulier qu’avec une vérification exceptionnelle. Une fois par mois, un contrôle de quinze minutes peut suffire pour examiner les mises à jour, les sessions ouvertes, les applications installées et l’état des sauvegardes. Tous les trois mois, les accès aux comptes sensibles peuvent être revus afin de supprimer les anciens appareils et les services inutilisés.
Pour commencer dès aujourd’hui, il est possible de sécuriser la messagerie principale, d’activer la double authentification, de remplacer les mots de passe réutilisés et de vérifier la restauration d’un fichier sauvegardé. Ces quatre actions réduisent déjà une grande partie des risques rencontrés dans les usages courants. Elles créent aussi une méthode réutilisable dans la vie personnelle, les études et l’activité professionnelle.
Transformer ces réflexes en compétence
La sécurité informatique pour débutants devient particulièrement intéressante lorsqu’elle ne se limite plus à appliquer des réglages. Observer un faux message, comprendre pourquoi une authentification résiste à une attaque ou vérifier la manière dont une sauvegarde est restaurée permet de développer un raisonnement technique. Cette progression peut mener vers l’administration système, le support informatique, l’audit ou les métiers de la cybersécurité.
Les professionnels qui testent les protections travaillent dans un cadre autorisé pour repérer les failles, expliquer les risques et proposer des corrections. Leur rôle ne consiste pas à perturber les systèmes, mais à aider les organisations à mieux se défendre. Pour approfondir cette orientation et découvrir les premières étapes d’un parcours dans ce domaine, l’article consacré à comment devenir hacker éthique offre une suite logique à cette découverte.
Commencer par ses propres comptes reste la meilleure façon d’apprendre. Chaque réglage vérifié, chaque message analysé et chaque sauvegarde testée développe une compétence concrète, utile immédiatement et précieuse pour la suite d’un parcours numérique.